Ninguna clave lleva permisos «a la carta» por defecto: hereda un conjunto de permisos ya definido, sellado en el momento de crearla (apartado 2).
- Clave personal: exactamente lo mismo que tu rol podía hacer en la API cuando la creaste — un viewer solo puede leer, un editor puede además operar el día a día, un admin tiene acceso completo (detalle de cada rol: Manual 15, apartado 4).
- Clave de la empresa: siempre el conjunto completo de un administrador, sin importar el rol de quien la creó.
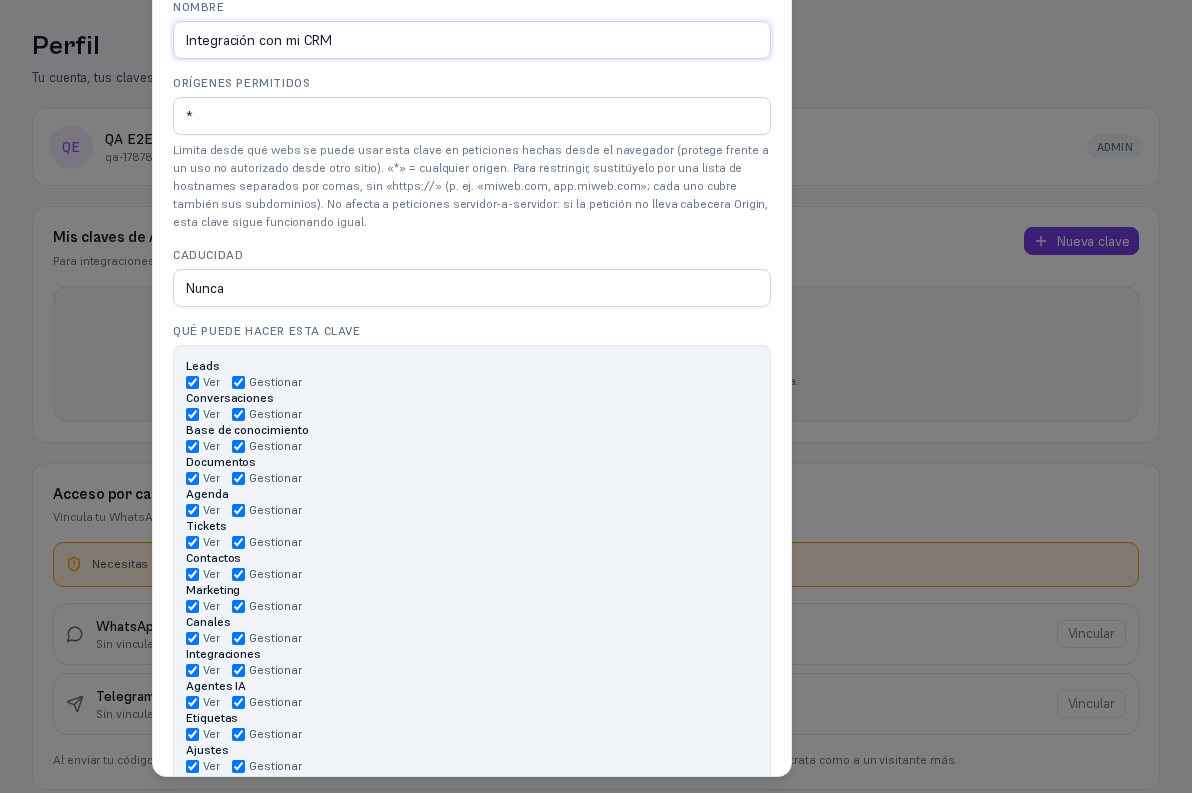
Ese conjunto completo es el techo de la clave — el formulario de creación (apartado 4) permite recortarlo, nunca ampliarlo, con el apartado «Qué puede hacer esta clave»: por defecto aparece plegado, con un resumen de una línea («Todo lo de tu rol.» para una clave personal, «Todo lo de administrador.» para una de empresa) y un enlace «Personalizar». Si no tocas nada, la clave se crea con el techo completo — el mismo comportamiento de siempre.
Al pulsar «Personalizar» se despliega una casilla «Ver» y otra «Gestionar» por cada área (Leads, Conversaciones, Base de conocimiento, Documentos, Agenda, Tickets, Contactos, Marketing, Canales, Integraciones, Agentes IA, Etiquetas, Ajustes, Facturación, Equipo, Seguridad…), todas marcadas al principio. Desmarca lo que esa clave no necesite: solo las áreas que dejes marcadas viajan con la clave.
Nota — Desmarcar todo también es una opción válida
Si desmarcas todas las casillas, la Plataforma te avisa antes de crear la clave: «No has marcado nada: esta clave se creará sin poder hacer nada.» No es un error — a veces conviene tener una clave «aparcada» sin ningún permiso todavía.
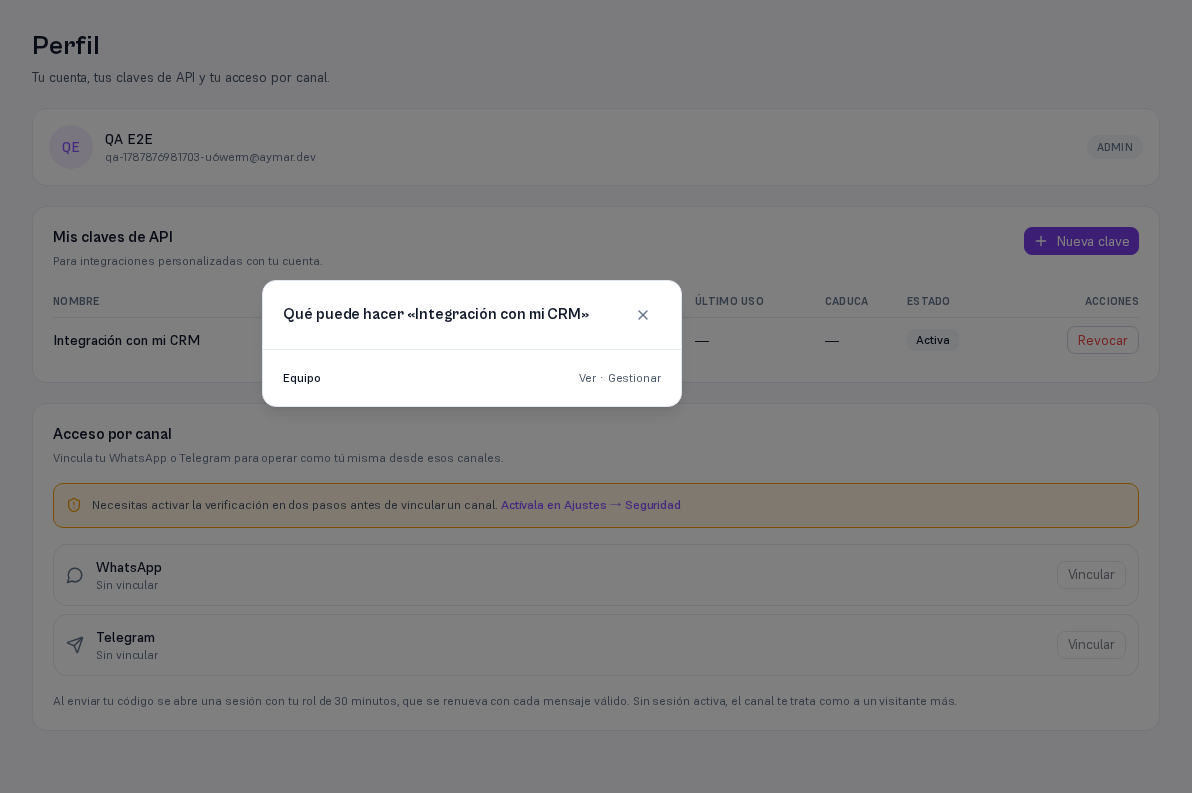
Una vez recortada, la tabla de claves (apartados 4 y 5) resume el resultado en la columna «Qué puede hacer»: «Todo ({rol})» (por ejemplo «Todo (Admin)») si no recortaste nada, o un enlace «N área(s)» si sí — pulsarlo abre el detalle exacto, área por área.
Estos permisos se comprueban en cada petición, en el servidor — la clave nunca «se salta» ninguna comprobación de rol que ya se aplique al resto de la API, y el recorte queda fijado para siempre en esa clave (igual que el resto de sus permisos, apartado 2): para cambiarlo hay que revocar y crear una nueva (apartado 9).